I pirati informatici hanno manomesso i termostati di supermercati e fornitori, disattivando gli allarmi e portando le temperature fino a 55 °C. Il monito del capo della sicurezza informatica britannica: «Basta tecnologia al risparmio, la sicurezza riguarda tutti». LONDRA – Una nuova ondata di attacchi informatici contro la catena della grande distribuzione alimentare sta scuotendo …
I pirati informatici hanno manomesso i termostati di supermercati e fornitori, disattivando gli allarmi e portando le temperature fino a 55 °C. Il monito del capo della sicurezza informatica britannica: «Basta tecnologia al risparmio, la sicurezza riguarda tutti».
LONDRA – Una nuova ondata di attacchi informatici contro la catena della grande distribuzione alimentare sta scuotendo l’Europa, estendendosi ora anche al Regno Unito. A confermarlo è il National Cyber Security Centre (NCSC), che ha lanciato un avviso urgente ai dettaglianti e agli operatori della filiera affinché aggiornino immediatamente i software che regolano i sistemi di refrigerazione.
Milioni di euro di cibo distrutto
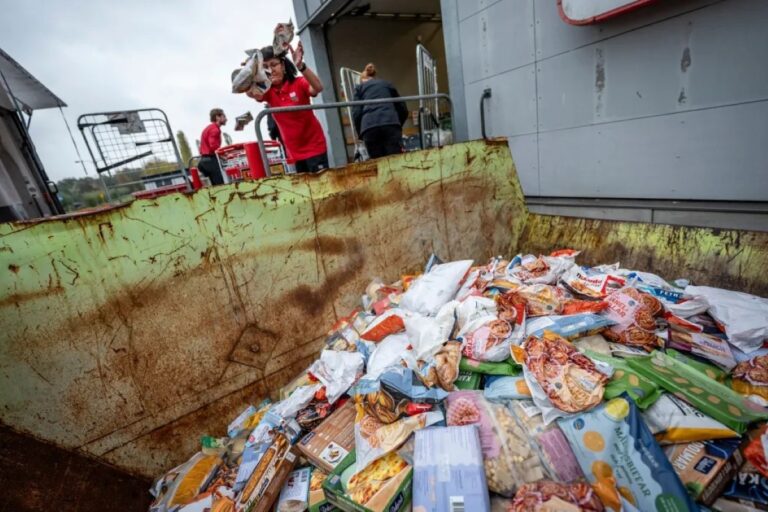
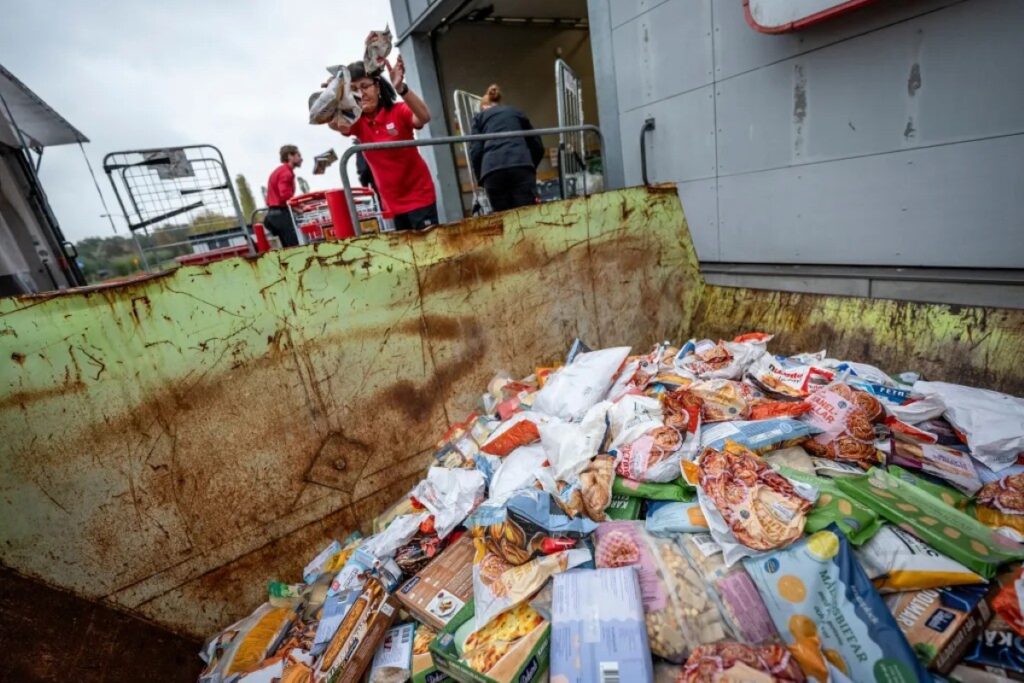
Il meccanismo d’intrusione è tanto mirato quanto distruttivo: i pirati informatici disabilitano prima gli allarmi di monitoraggio termico e poi forzano i termostati da remoto in modalità “sbrinamento”. I banchi frigo e i congelatori – impostati abitualmente sotto zero (fino a -27 °C) – hanno raggiunto picchi compresi tra i 50 °C e i 55 °C prima che i responsabili dei negozi si accorgessero dell’anomalia. Il risultato: tonnellate di carne e prodotti deperibili andate a male, con danni stimati in milioni per le aziende colpite.
L’episodio segue un precedente attacco avvenuto poche settimane fa in Francia, dove circa 700 punti vendita avevano subito un sabotaggio identico. Secondo gli analisti di sicurezza di Estonia e Belgio, le offensive condividono la stessa “firma tecnologica”, sfruttando vulnerabilità in sistemi obsoleti e non aggiornati.
Coinvolto anche il Regno Unito
Sebbene la maggior parte dei casi recenti si concentri nell’Europa continentale – con circa 60 punti vendita colpiti in Belgio, una dozzina in Svezia, 13 in Irlanda e altri episodi segnalati in Finlandia, Paesi Bassi, Estonia e Lussemburgo –, il direttore dell’NCSC, Richard Horne, ha confermato che l’intrusione ha toccato anche alcune realtà d’Oltremanica:
«Abbiamo allertato una manciata di organizzazioni nel Regno Unito e siamo a conoscenza di un paio di incidenti confermati. Non conosciamo ancora la portata complessiva del fenomeno, ma sappiamo per certo che sono state sfruttate tecnologie vulnerabili. Abbiamo lavorato tutta la notte per avvisare chi presentava sistemi esposti su Internet», ha dichiarato Horne ai microfoni della BBC.
Resta al momento ignota l’identità degli aggressori: «È troppo presto per stabilire chi ci sia dietro. Non sappiamo se si tratti di un gruppo sponsorizzato da uno Stato o di criminalità comune: l’attacco non ha preso di mira solo i supermercati, ma l’intera catena di fornitura alimentare», ha aggiunto il capo dei servizi di sicurezza.
L’appello ai cittadini e il monito sulle infrastrutture
La vicenda si inserisce in un quadro di allerta più ampio: il governo britannico ha recentemente rinnovato l’invito alla popolazione a tenere pronte scorte domestiche di beni di prima necessità, in modo da fronteggiare eventuali interruzioni critiche causate da eventi climatici estremi, blackout o gravi attacchi cibernetici.
Sollecitato sul tema, Horne ha ribadito il messaggio:
«Avvisiamo e interveniamo dove possiamo. Ma, alla fine, si tratta della vostra azienda, della vostra attività, della vostra vita. Ognuno deve fare scelte consapevoli. La tecnologia sostiene ogni aspetto della nostra quotidianità, eppure per decenni si è investito al risparmio. Sistemi non aggiornati o lasciati direttamente connessi a Internet creano falle che, nelle mani di avversari dotati di strumenti di intelligenza artificiale, diventano armi facili da sfruttare».
Tony Goodger, portavoce dell’Associazione dei Fornitori Indipendenti di Carne (AIMS), ha descritto l’impatto come un danno collaterale: «Riteniamo che il bersaglio primario fossero i supermercati europei e che alcuni dei nostri associati, utilizzando lo stesso software di gestione termica, siano stati colpiti di riflesso. L’invito a tutta la filiera è di alzare al massimo il livello di vigilanza».